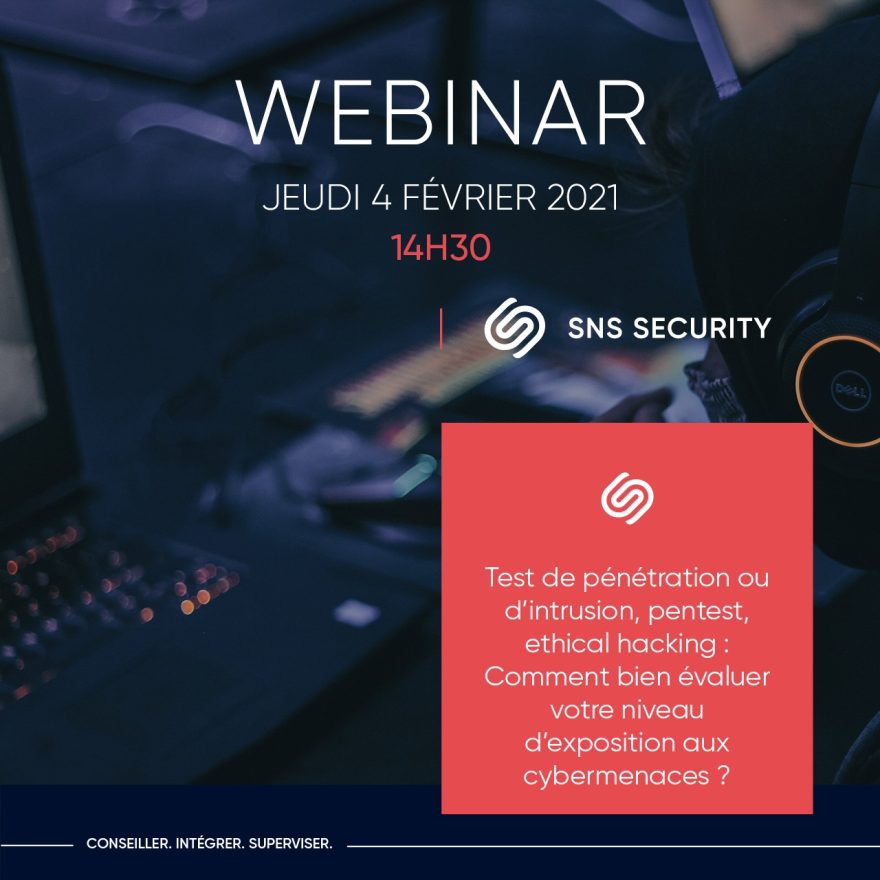
Webinar du 4 Février
Ethical hacking : comment évaluer le niveau de sécurité de votre système d’information ?
Pour faire face à des cybermenaces toujours plus nombreuses et sophistiquées, les entreprises quels que soient leur taille et leur secteur, doivent porter une attention particulière et permanente à la sécurité de leurs infrastructures. Se protéger contre un vol de leurs données, la défiguration possible de leur site web, un ransomware par hameçonnage, les virus et autres cryptolockers, une attaque DDoS, …. est un défi du quotidien à relever et qui ne manque pas de déstabiliser les organisations. Mais alors, comment faudrait-il faire pour bien s’y prendre ? Par où commencer ?
Pratiquer un audit d’intrusion ou de pénétration, couramment appelé pentest, consiste à simuler l’ensemble des attaques ciblées ou non, qui peuvent subvenir sur votre système d’information : votre site web et vos applications, vos infrastructures exposées sur Internet et vos réseaux internes.
En adoptant une posture offensive comparable à celle d’un attaquant, l’objectif est de pouvoir mesurer l’exposition aux risques de votre entreprise, de relever l’origine et l’exploitabilité des failles de votre système d’information et de proposer in fine, des solutions et notamment des actions de sensibilisation adaptées, pour optimiser votre sécurité informatique.
Pour la première fois en ligne, nous vous proposons le jeudi 4 février 2021 de 14h30 à 15H15, un webinar exclusif sur le sujet.
Rejoignez Ludovic RANCOUL et François G., respectivement Directeur technique et Pentesteur chez SNS SECURITY et bénéficiez d’une démonstration live pour obtenir des réponses détaillées et techniques à vos questions :
- Quelles sont les étapes primordiales pour un test d’intrusion réussi ?
- Quelle démarche faut-il adopter pour un test d’intrusion complet et quels sont les outils utilisés ?
- Quelles sont les best practices à respecter ?
Retrouvez l’intégralité de l’interview de François G., Pentesteur chez SNS SECURITY.
François vous parle de sa passion pour l’ethical hacking, des raisons qui l’ont amené à pratiquer le métier de pentesteur, de son quotidien chez SNS SECURITY et de son intégration au sein de notre équipe technique.
INSIGHTS
DLP : comment protéger les données sensibles sans bloquer les usages ?
Sécurité de l’IA : pourquoi les prompts sont si sensibles ?
Découvrez la plateforme Mimecast en 15 minutes
SOC autonome : pourquoi l’IA change la donne… sans remplacer l’humain
SNS Security signe un nouveau partenariat stratégique avec Netskope